医疗数据风险对冲,分级授权与安全审计形成双保险
医疗数据在诊疗、科研与运营中持续流动,价值释放与泄露滥用风险同时存在。米乐M6官方网站医院在共享病历时既希望提高效率,又担心越权调阅和二次传播。单靠围墙式防护难以覆盖全部场景,风险对冲思路与分级授权、安全审计双保险进入治理视野,其落地细节值得关注。
一些区域医疗联合体开始把数据共享拆成不同场景,科研训练、临床调阅、运营分析分别设置风险额度,高风险场景先隔离后开放,授权与审计同步上线。数据目录先做分类,接口只暴露必要字段,调用方按场景登记用途。这套做法不再追求一次性封死,而是让每次使用都留下可核验的边界。
对可识别个人身份的数据先脱敏再出域,姓名、住址、证件号在进入分析环境前被替换,保留研究所需的时间、病种和检验指标。剩余风险用日志审计和异常告警持续对冲,而不是假设风险归零。这种处理让数据可用性与隐私保护不再二选一,也为后续授权范围划定提供依据。
分级授权把数据分为公开、内部、敏感、核心等级,对应不同审批层级、访问时长和导出权限。临床医生按诊疗需要获得敏感级短期权限,科研人员按课题获得脱敏字段权限,运维人员只接触配置信息。权限包与角色绑定,人员调岗或项目结束后权限自动失效,避免长期挂账。
申请环节要求写清用途、字段、期限和接收方,系统自动匹配权限模板,超出模板范围则进入二次审批。急救调阅允许先使用后补审,但会话全程留痕,补审时不说明理由就会被收回权限。审批人看到的不只是姓名,还包括数据等级、既往违规记录和本次申请的风险评分。
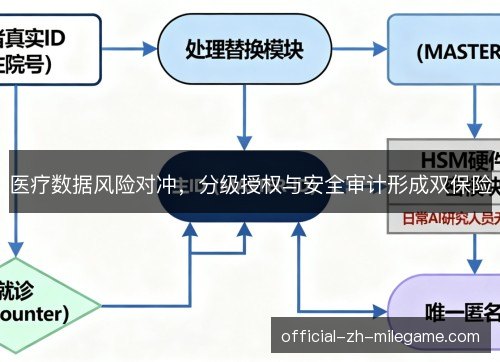
安全审计不再等到月底看报表,而是旁路采集访问日志、操作轨迹和导出行为,建立正常使用基线。谁在深夜批量查询、谁把字段导出到非工作终端、谁反复试错权限,偏离基线就会触发告警。告警先分级,低风险提示复核,高风险直接冻结会话并通知数据安全负责人。
分级授权管住入口,把不该看的挡在门外;安全审计管住过程,把看了什么、拿了多少、传到哪里记录下来。授权越精细,审计越有比对基准;审计越连续,授权模板越能发现漏洞,两者互为证据链。这种配合让单点失误不至于演变成系统性泄露,也让事后追责有清晰依据。
医疗数据高敏感、强关联、难替换,一条病历可能牵出家庭住址、遗传倾向和长期用药。泄露后的影响不会随一次道歉消失,单点防护又存在失效概率,风险对冲承认残余风险,再用持续审计校准接受边界。这让安全投入从追求绝对安全转向可度量、可调整的治理,避免因过度封禁拖慢临床协作。
机构内部的数据共享不再靠口头授权和熟人关系,科室调阅、课题分析、第三方合作都有字段范围和时限。审计结果进入质量管理,频繁出现的异常访问会反向推动权限模板收紧,也会暴露流程梗阻。临床调阅效率不会因审批而全面瘫痪,因为常用场景已被模板化和自动化处理。
患者授权从一揽子同意转向场景化选择,是否允许科研使用、是否允许跨院调阅、是否允许导出影像可以分别决定。查询自己数据被谁使用也有路径,信任增加后更愿意参与真实世界研究。这种透明度不是把全部日志推给患者,而是用可读方式说明用途、范围和撤回渠道。
落地难点在于分级标准不统一,同一字段在不同医院可能被标成不同等级;授权颗粒度过细会拖慢急救,过粗又失去控制。审计日志量大且噪声多,需要临床、法务、信息部门共同定规则。规则若只由技术团队闭门制定,临床人员会用绕过方式表达不满,审计也会陷入无效告警。
应对办法是让风险对冲保持动态,按数据敏感度、使用场景和人员角色调整额度,定期复盘告警。审计发现的真实越权案例用来修授权模板,授权变更又同步给审计规则,循环往复。这种调整不是频繁改规则,而是用数据证明某类访问该放、某类该收,减少凭感觉决策。
技术层面,权限中台、数据脱敏、日志留存和行为分析要形成闭环。审计发现异常后自动冻结会话,授权变更实时同步到各业务系统,导出通道单独管控,避免权限在多个系统里各说各话。系统还应保留足够长的审计记录,满足事后追溯和监管检查,而不是只留几天的滚动日志。
监管更强调可追溯和最小必要,机构会把双保险嵌入数据平台默认配置,第三方合作按项目开临时权限,项目结束自动回收。数据共享协议也会写明审计配合义务,越权使用要承担明确责任。这套安排让合规不再依赖某个人的谨慎,而成为系统默认动作,减少合作方与医院之间的信任摩擦。
医疗数据价值释放不能靠放任,也不能靠封存。风险对冲让共享有边界,分级授权让边界可执行,安全审计让执行可验证。三者合在一起,患者隐私、临床效率与科研创新才有机会同时站稳。更长远看,这种治理会沉淀为医疗数据基础设施的一部分,使每一次调用都可解释、可追责、可改进。

米乐-米乐·M6(中国大陆)官方网站为您呈现NBA、意甲、英超、德甲、欧冠及世界杯等顶级体育赛事的每日直播。 米乐体育带来高清流畅的赛事体验,让每一个精彩瞬间都不容错过。
-
- 电话
- 13594780010
-
- 地址
- 黄山市康膀河42号